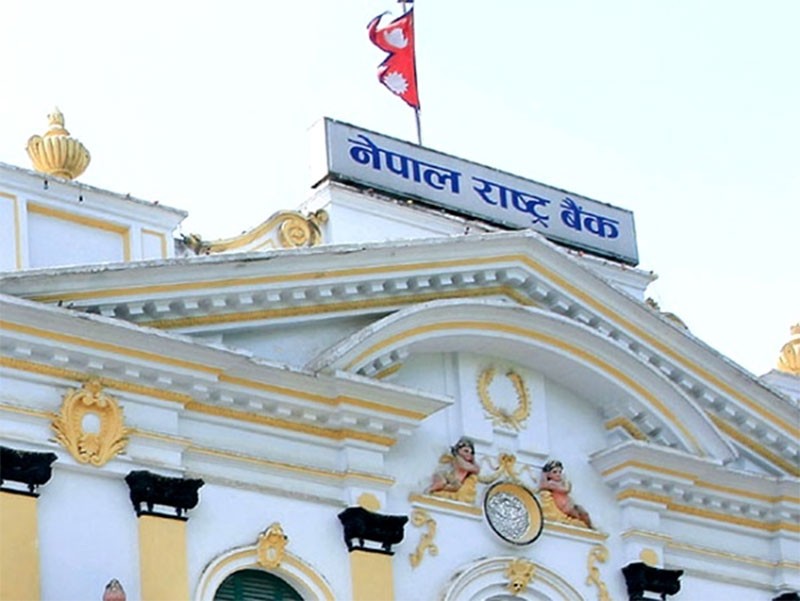
नेपाल राष्ट्र बैंकले पिएचपी (PHP) प्रविधिमा देखिएको गम्भीर सुरक्षा कमजोरीलाई मध्यनजर गर्दै आफ्नो वेबसाइटसहितका केही सेवा अस्थायी रूपमा बन्द गरेको छ। राष्ट्र बैंकले बिहीबार सूचना जारी गर्दै विश्वव्यापी रूपमा देखिएको साइबर सुरक्षा जोखिमका कारण यस्तो कदम चालिएको जनाएको हो।
वेबसाइट तथा सेवा अस्थायी रूपमा बन्द हुँदा बैंकिङ तथा वित्तीय क्षेत्रका सरोकारवाला निकाय र सर्वसाधारणलाई असुविधा हुन सक्ने राष्ट्र बैंकले जनाएको छ। यस अवधिमा राष्ट्र बैंकसँग सम्बन्धित अत्यावश्यक सूचना तथा जानकारीका लागि बैंकका आधिकारिक सामाजिक सञ्जालमार्फत सार्वजनिक गरिने विवरण हेर्न अनुरोध गरिएको छ।
राष्ट्र बैंकले सम्भावित जोखिमलाई ध्यानमा राख्दै आवश्यक सुरक्षा सतर्कता अपनाउन, प्रयोगमा रहेका प्रणालीलाई सुरक्षित र सुदृढ बनाउन तथा नियमित सुरक्षा निगरानी बढाउन बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक (पीएसओ), भुक्तानी सेवा प्रदायक (पीएसपी) र विप्रेषण कम्पनीहरूलाई आग्रह गरेको छ।
यसैबीच, नबिल बैंक र सिद्धार्थ बैंकलगायतका वित्तीय संस्थाले पनि प्राविधिक समस्याबारे सूचना जारी गरेका छन्।
के हो पिएचपीमा देखिएको सुरक्षा कमजोरी?
पिएचपी खुला स्रोतमा आधारित एक स्क्रिप्टिङ भाषा हो, जुन तीन दशकभन्दा लामो समयदेखि वेबसाइट तथा विभिन्न अनलाइन सेवा निर्माणमा प्रयोग हुँदै आएको छ। वर्डप्रेसजस्ता सामग्री व्यवस्थापन प्रणाली र विभिन्न वेबसाइटका टेम्प्लेटसमेत पिएचपीमा आधारित छन्।
इन्टरनेटमा रहेका धेरै वेबसाइटले यो प्रविधि प्रयोग गर्ने भएकाले यसमा देखिएको सुरक्षा कमजोरीले विश्वव्यापी रूपमा ठूलो प्रभाव पार्न सक्ने जोखिम देखिएको छ। बेलायती सञ्चारमाध्यम द गार्डियनका अनुसार, विश्वका करिब ७० प्रतिशत वेबसाइटमा कुनै न कुनै रूपमा पिएचपी प्रयोग हुने गरेको छ।
अस्ट्रेलियाको मेलबर्न विश्वविद्यालयमा कृत्रिम बुद्धिमत्ता (एआई) तथा साइबर सुरक्षासम्बन्धी अध्यापन गर्ने एन्ड्र्यु कुलनका अनुसार, विश्वभरका धेरै वेबसाइट र उपकरण साझा आधारभूत सफ्टवेयरमा निर्भर छन्। त्यही प्रणालीमा सुरक्षा कमजोरी देखिएपछि त्यसमा आधारित सेवाहरू जोखिममा पर्न सक्छन्।
कुलनले अलजजिरासँगको कुराकानीमा बताएअनुसार, उक्त कमजोरीको दुरुपयोग गरेर ह्याकरहरूले प्रभावित वेबसाइटमा आफ्नो कोड चलाउन सक्छन्। यसबाट वेबसाइटको सामग्री परिवर्तन गर्नेदेखि त्यसको डेटाबेसमा सङ्कलित व्यक्तिगत विवरण चोरी गर्नेसम्मका जोखिम उत्पन्न हुन सक्छन्।
क्लाउड सुरक्षा कम्पनी विजका अनुसार, केही परिस्थितिमा ह्याकरहरूले सर्भरको मेमोरीमा रहेका पासवर्ड तथा अन्य गोप्य लगइन विवरणसमेत पढ्न सक्ने जोखिम छ। पिएचपीका प्रभावित संस्करण प्रयोग गर्ने वेबसाइटहरू यसबाट जोखिममा पर्न सक्छन्।
विकिपिडिया र फेसबुकजस्ता प्लेटफर्मले पनि पिएचपी प्रयोग गर्दै आएका छन्। नेपालमा समेत विभिन्न सरकारी वेबसाइट तथा अनलाइन प्रणालीमा यो प्रविधि प्रयोग हुने भएकाले सुरक्षा जोखिम न्यूनीकरण गर्न सम्बन्धित निकायहरूले सावधानी अपनाएका हुन्।
बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्र (एनसीएससी) ले प्रभावित प्रणाली प्रयोग गर्ने संस्थाहरूलाई ५० हजार चेतावनी पठाएको जनाएको छ। सुरक्षा कमजोरी समाधान गर्ने क्रममा फ्रान्स, नेदरल्यान्ड्स, क्यानडा, जापान र जर्मनीका केही सरकारी वेबसाइटसमेत सावधानीस्वरूप अस्थायी रूपमा बन्द गरिएका थिए।
कसरी पत्ता लाग्यो सुरक्षा कमजोरी?
सामान्यतया साइबर सुरक्षा विज्ञहरूले सफ्टवेयरको कोड परीक्षण गरेर त्यसमा रहेका कमजोरी पहिचान गर्छन्। कतिपय अवस्थामा भने साइबर आक्रमण भएपछि मात्रै त्यस्ता कमजोरीबारे जानकारी प्राप्त हुन्छ।
पछिल्लो समय कृत्रिम बुद्धिमत्ता (एआई) प्रविधिको प्रयोगबाट सफ्टवेयरका कोड विश्लेषण गरी मानिसले सजिलै पहिचान गर्न नसक्ने सुरक्षा कमजोरीसमेत पत्ता लगाउन सकिने भएको छ।
पिएचपी फाउन्डेसनले आफ्नो सफ्टवेयरमा रहेका कमजोरी पहिचान गर्न एआई कम्पनी एन्थ्रोपिकको उन्नत एआई मोडलको सहयोग लिएको थियो। त्यसैगरी, ओपनएआईको ‘प्याच द प्लानेट’ कार्यक्रममा पनि पिएचपीको कोड परीक्षण गरिएको थियो। यस क्रममा र्यान ए नामका अनुसन्धानकर्ताले समेत ती कमजोरी पहिचान गरेका थिए।
उपलब्ध विवरणअनुसार, यी दुई सुरक्षा कमजोरी सन् २०२६ को अगस्ट मध्यतिर पहिचान भएका थिए। वेबसाइट सञ्चालकहरूलाई समस्या समाधान गर्न समय दिन यसबारेको जानकारी अक्टोबर २२ सम्म सार्वजनिक नगर्ने योजना थियो।
तर, मंगलबारदेखि नै सुरक्षा कमजोरीसम्बन्धी विवरण अनलाइन फोरम र सामाजिक सञ्जालमा फैलिन थालेपछि पिएचपी फाउन्डेसनले निर्धारित समयभन्दा अगाडि नै जानकारी सार्वजनिक गरेको थियो।
बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्रका अनुसार, सुरक्षा कमजोरी सार्वजनिक भएपछि त्यसको समाधानका लागि अद्यावधिक सुरक्षा संस्करण उपलब्ध हुनुअघिको समय वेबसाइटहरूका लागि संवेदनशील हुन्छ। यस्तो अवस्थामा ह्याकरहरूले प्रभावित प्रणाली खोजेर आक्रमण गर्ने प्रयास गर्न सक्छन्। उपलब्ध विवरणअनुसार, आक्रमणकारीहरूले कमजोरीको दुरुपयोग गर्न करिब १२ देखि १४ घण्टाको समय पाएका थिए।
यस घटनाले वेबसाइट तथा अनलाइन सेवा सञ्चालन गर्ने संस्थाहरूलाई नियमित सुरक्षा परीक्षण, समयमै सफ्टवेयर अद्यावधिक र प्रभावकारी निगरानीको आवश्यकता पुनः उजागर गरेको छ।